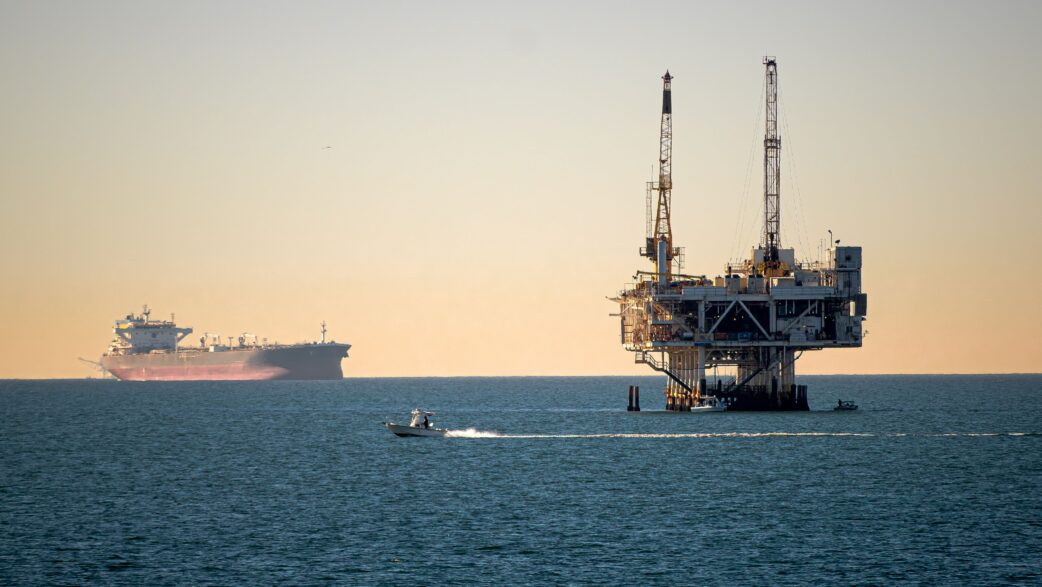
L’equipaggio usa già l’IA. Su un impianto, una piattaforma o una nave questo comporta due problemi che a terra quasi non si pongono: il collegamento può saltare da un momento all’altro, e ogni domanda scritta in uno strumento di IA pubblico fa uscire i dati da bordo.
Immagina le 3:00 su una nave da rifornimento nel Mare del Nord. È scattato l’allarme di una pompa e il secondo ufficiale di macchina cerca la procedura di ricerca guasti. Il manuale è un PDF di centinaia di pagine. Il collegamento satellitare è attivo, così fa quello che ogni giorno fanno milioni di persone al lavoro. Incolla lo storico del guasto e un estratto del registro di manutenzione in un chatbot di IA gratuito e chiede cosa controllare per primo.
Ottiene una risposta. E manda i tuoi dati di manutenzione su un server che non controlli, in un paese che non hai scelto, a condizioni che a bordo nessuno ha letto.
Ora immagina che il collegamento cada a metà. Lui resta senza risposta, e i dati sono già usciti.
È questo, in una scena sola, il problema dell’IA in ambito offshore. Ecco perché diventa sempre più difficile ignorarlo.
Il problema: l’IA è arrivata in offshore prima delle regole
L’equipaggio la usa già, con o senza autorizzazione
Nell’ottobre 2025 una ricerca Microsoft ha rilevato che il 71% dei dipendenti nel Regno Unito aveva usato sul lavoro strumenti di IA per consumatori non autorizzati, e il 51% lo faceva ogni settimana. Gli equipaggi offshore, su turni lunghi e lontani da chi ha le risposte, hanno ogni motivo per fare lo stesso.
Il National Cyber Security Centre (NCSC) del Regno Unito chiama questo fenomeno «shadow AI». Avverte che quando il personale inserisce informazioni sensibili in servizi di IA per consumatori l’organizzazione ne perde visibilità e controllo, perché quelle informazioni possono essere memorizzate, conservate o usate per migliorare il servizio.
Ogni prompt è un dato che esce da bordo
Permessi di lavoro, piani di sollevamento, rapporti di incidente, storici di manutenzione e dati dell’equipaggio sono proprio il tipo di materiale che si incolla in un chatbot per metterlo in ordine o riassumerlo.
Il consiglio dell’NCSC è netto: non inserire informazioni sensibili nelle richieste a modelli di IA pubblici, e non chiedere nulla che creerebbe problemi se venisse reso pubblico. Il fornitore può vedere e conservare quello che scrivi, e le richieste memorizzate possono essere violate, subire una fuga di dati o finire in pubblico per errore.
«Do loose prompts sink ships?»
il sottotitolo scelto dallo stesso NCSC per le sue indicazioni sui chatbot di IA
Gli asset offshore sono un obiettivo
Non si tratta solo di una gestione disattenta dei dati. Le infrastrutture energetiche e marittime sono un obiettivo deliberato.
Nel febbraio 2024 le agenzie statunitensi, insieme all’NCSC del Regno Unito e ad altri partner, hanno segnalato che un gruppo sponsorizzato dallo Stato cinese, noto come Volt Typhoon, aveva compromesso organizzazioni di infrastrutture critiche, soprattutto nei settori delle comunicazioni, dell’energia, dei trasporti e dell’acqua. Secondo la loro valutazione, si stava pre-posizionando sulle reti IT per poi passare ai sistemi di controllo industriale e interromperli in caso di crisi.
In mare la tendenza è la stessa. Un rapporto di Cytur ha rilevato che nel 2025 gli attacchi informatici in ambito marittimo sono raddoppiati. Giornali di navigazione, manifesti di carico, schemi di progetto delle navi e dati personali dell’equipaggio sono stati trovati in vendita online. Un attacco frequente cifra il sistema di manutenzione programmata della nave e tiene in ostaggio i giornali di navigazione.
E sta per accelerare. Nella rassegna annuale di questo mese, l’NCSC ha dichiarato che è «highly likely» («altamente probabile») che un malware basato sull’IA sia stato usato in un attacco ransomware alle infrastrutture critiche nazionali del Regno Unito entro il 2028. Energia e trasporti sono entrambi in quell’elenco.
Ogni collegamento tra il tuo impianto e un servizio esterno è una via d’ingresso in più, e una via d’uscita in più.
Il collegamento non è affidabile
L’IA in cloud presuppone un collegamento buono e costante. In offshore, non puoi garantirne uno.
Il 24 luglio 2025 Starlink ha subito un’interruzione globale durata circa due ore e mezza, causata da un guasto nel software della rete centrale. Gli utenti di ogni regione hanno perso il collegamento nello stesso momento. Il consiglio dato da ThousandEyes ai team di rete, dopo l’evento, era di prepararsi proprio a questo: individuare le dipendenze critiche dai servizi e definire come lavorare in condizioni degradate o offline.
Anche quando il collegamento è attivo, ogni documento caricato su uno strumento di IA in cloud compete per la banda con il traffico che tiene in funzione l’impianto.
L’esperienza a bordo si assottiglia
Anche chi fa le domande sta cambiando. BIMCO e la International Chamber of Shipping stimano una carenza di 39.100 ufficiali certificati nel 2026. Vuol dire più membri dell’equipaggio che hanno bisogno della procedura giusta in tempi rapidi, nel turno di notte, senza nessuno di esperto a cui chiedere.
I regolatori stanno già ponendo la domanda
Nessuna delle principali norme di cybersicurezza offshore e marittima cita l’IA per nome. Tutte, però, chiedono cosa è collegato, cosa può entrare e cosa può uscire.
- Offshore nel Regno Unito: gli ispettori dell’HSE valutano la cybersicurezza dei sistemi di automazione e controllo industriale sugli impianti della piattaforma continentale britannica (UK Continental Shelf), secondo la guida OG86. L’attuale piano di attività dell’HSE indica la cybersicurezza come un ambito di attenzione prioritario.
- Navi: l’IMO richiede che i rischi informatici siano trattati nei sistemi di gestione della sicurezza ai sensi del Codice ISM, a partire dal 2021.
- Nuove costruzioni: i requisiti unificati IACS E26 ed E27 sulla cyber resilience si applicano alle navi il cui contratto di costruzione è stato stipulato il 1° luglio 2024 o in data successiva. Riguardano anche le unità mobili di perforazione offshore e le unità offshore di costruzione autopropulse, oltre alle navi passeggeri e da carico.
- Acque statunitensi: la normativa sulla cybersecurity della US Coast Guard per il sistema di trasporto marittimo è entrata in vigore il 16 luglio 2025. Si applica alle navi battenti bandiera statunitense e agli impianti della Outer Continental Shelf.
Uno strumento di IA pubblico sul portatile di un membro dell’equipaggio è un collegamento verso l’esterno che, con ogni probabilità, non figura in nessuna valutazione del rischio.
Vietarla non funziona
La reazione ovvia è bloccare gli strumenti di IA. Secondo l’NCSC, la shadow AI è difficilmente destinata a scomparire del tutto, e le organizzazioni dovrebbero offrire alle persone alternative approvate e sicure, in grado di soddisfare le loro esigenze. Se blocchi gli strumenti senza offrire nulla di meglio, le persone trovano un espediente.
L’NCSC ha anche indicato la strada. Per i dati organizzativi sensibili, afferma che i modelli self-hosted possono essere adeguati, dopo una corretta valutazione della sicurezza.
L’equipaggio vuole l’IA. I tuoi dati non dovrebbero lasciare l’impianto. Puoi avere entrambe le cose.
La soluzione: Echo7, a bordo
Echo7 Offshore mette un assistente IA completo sulla tua nave, sul tuo impianto o sulla tua piattaforma. Funziona a bordo, sul tuo hardware e all’interno della tua rete. I documenti, la base di conoscenze e la ricerca restano in loco, e lo stesso vale per il modello di IA che li legge e risponde alle domande, invece di trovarsi nel data centre di qualcun altro.
Poiché l’intera catena di IA è a bordo, funziona anche senza alcun collegamento a internet, e nulla lascia l’impianto.
Cosa può farci l’equipaggio
L’equipaggio pone domande in linguaggio semplice sulla rete di bordo e ottiene risposte dal tuo materiale, con la fonte citata, così può verificarle:
- procedure operative e manuali OEM
- documenti HSE, method statement e permessi di lavoro
- passaggi di consegne e storico di manutenzione
- rapporti, checklist e documenti che caricano per farne domanda, senza inviarli a un’IA pubblica
Non si ferma alle risposte. Echo7 può anche fare il passo successivo:
- Workflow di routine, automatizzati. Una domanda o un modulo breve diventa un’azione: aprire una richiesta di manutenzione o un rapporto di difetto, predisporre una nota di consegna o un rapporto, instradare un permesso o una richiesta di approvazione, e avvisare la persona giusta.
- Collegato ai sistemi che usi già. Echo7 non è legato a un sistema specifico. Si adatta ai sistemi già presenti a bordo e a terra — manutenzione programmata, gestione documentale, Microsoft 365 e SharePoint, permessi e registri di sicurezza — senza cambiare i sistemi già in uso. Le integrazioni con i sistemi sulla rete dell’impianto restano in loco. I collegamenti con i sistemi a terra, e gli aggiornamenti documentali da terra, usano il collegamento satellitare o avvengono in porto, con la tua autorizzazione, e non sono necessari per ottenere risposte dai documenti di bordo.
Torniamo alle 3:00 in sala macchine. L’ufficiale chiede a Echo7 cosa controllare per primo. Echo7 trova la procedura nel tuo manuale, lo indirizza alla sezione giusta, e la domanda non passa mai sul collegamento satellitare.
Cosa cambia per IT, HSE e operations
- I dati restano in loco. Manuali, registri e rapporti di incidente non vengono caricati su un servizio di IA pubblico.
- Una superficie di attacco più ridotta. Un servizio di IA esterno in meno da collegare, mettere in sicurezza e includere nella valutazione del rischio informatico.
- Nessuna dipendenza dal collegamento. Le risposte continuano ad arrivare quando la connessione cade, e l’IA non usa la tua banda satellitare.
- Alta disponibilità, se ti serve. Per entrambe le opzioni on-premise è disponibile una configurazione resiliente, se un impianto non può permettersi fermi.
- Si appoggia a ciò che hai già. Echo7 non è legato a un sistema specifico e lavora accanto ai sistemi esistenti, senza sostituirli.
Per chiarezza, su cosa non è: l’IA a bordo non è un programma di cybersecurity. Da sola non ferma i ransomware, e non sostituisce patch, segmentazione o monitoraggio. Quello che fa è chiudere una delle vie più nuove e meno controllate attraverso cui i dati lasciano l’impianto, e dare all’equipaggio un’alternativa sicura agli strumenti che sta già usando.
Non tutti gli impianti hanno bisogno dell’IA a bordo
Echo7 e il modello di IA sono parti distinte. Scegli dove far girare ciascuno:
- On-premise, IA locale. Echo7 e il modello di IA girano entrambi a bordo, nulla esce e non serve internet. È l’opzione per navi, impianti e piattaforme.
- On-premise, IA esterna. Echo7 gira sul tuo hardware a bordo, così i documenti restano in loco. Per ogni risposta, al modello di IA esterno partono solo la domanda e gli estratti pertinenti.
- Echo7 Cloud. Ospitato da Echo7 con un modello di IA esterno. Nessun hardware in loco e l’avvio più rapido, per i team che dispongono di un collegamento affidabile. È disponibile un’opzione cloud dedicata, se preferisci ospitare Echo7 sui tuoi server.
Tieni l’IA. Tieni i dati.
Prima o poi ogni team offshore si pone le stesse tre domande: possiamo usare l’IA, i nostri dati sono al sicuro, e funzionerà quando cade il collegamento?
L’equipaggio userà l’IA in ogni caso. Puoi scegliere quali strumenti usa e dove finiscono i tuoi dati.
Parla con il nostro team offshore per capire quale opzione si adatta ai tuoi impianti.